Remote-Entwickler einzustellen ist anspruchsvoll, wenn persönliches Treffen, Probearbeiten vor Ort und spontane Team-Eindrücke fehlen. Dann muss Kompetenz anders belastbar eingeordnet werden. Lebenslauf, Referenzen, Arbeitszeugnisse und Gespräche bleiben nützlich, reichen bei verteilten Einstellungen aber oft nicht aus, um tatsächliche Entwicklerarbeit sicher zu bewerten.
Die zentrale Frage lautet deshalb:
- Welche Hinweise zeigen technische Substanz, Sorgfalt und Eigenleistung aus der Ferne?
Dieser Beitrag verschiebt den Blick von Selbstaussagen hin zu überprüfbarer Arbeit aus dem realen Entwicklungsalltag. Er liefert dafür einen praktischen Rahmen für Unternehmen, die Remote-Entwickler einstellen oder verteilte Teams aufbauen.
Warum Remote Hiring andere Belege braucht
Distanz verändert, wie Unternehmen Kandidaten einschätzen können. Wenn persönliches Treffen, gemeinsamer Büroalltag oder spontane Rückfragen wegfallen, fehlen viele kleine Eindrücke, die sonst unbemerkt in Entscheidungen einfließen. Gerade deshalb wird wichtiger, was sich nachvollziehen lässt.
Bei Entwicklerarbeit ist das sichtbare Ergebnis zudem selten nur der fertige Code. Relevant ist auch,
- wie Änderungen entstehen,
- wie sie dokumentiert werden,
- wie sorgfältig Risiken abgesichert werden,
- und wie gut Arbeit für andere anschlussfähig bleibt.
Ein Remote-Auswahlverfahren sollte sich daher nicht zu stark auf Auftreten, Redegewandtheit oder Gesprächssicherheit stützen. Ein gutes Interview bleibt nützlich, etwa zur Einordnung von Denken, Kommunikation und Prioritäten. Aber auch Fragen im Telefoninterview zeigen eher, wie jemand Antworten formuliert, als wie reale Entwicklungsarbeit im Projektkontext aussieht.
In verteilten Teams kommt hinzu, dass Zusammenarbeit oft asynchron läuft. Das erhöht die Bedeutung von Eigenständigkeit, sauberen Übergaben und technischer Sorgfalt. Wer remote arbeitet, hinterlässt Spuren nicht nur im Ergebnis, sondern auch in der Art, wie Arbeit vorbereitet, beschrieben und abgesichert wird.
CV, Zeugnisse und Gespräche bleiben deshalb sinnvoll, sollten aber eher eingeordnet als überhöht werden. Formale Nachweise können Kontext geben; zugleich zeigen sie nur einen Ausschnitt dessen, was sie tatsächlich leisten und wo ihre Grenzen liegen.
Für die technische Bewertung sind deshalb oft konkretere Signale hilfreicher, wie sie auch bei der Bewertung von Entwicklerarbeit sichtbar werden. Besonders deutlich werden diese Spuren meist dort, wo echte Arbeit entstanden ist: im Repository.
Welche Spuren reale Entwicklerarbeit in Git hinterlässt
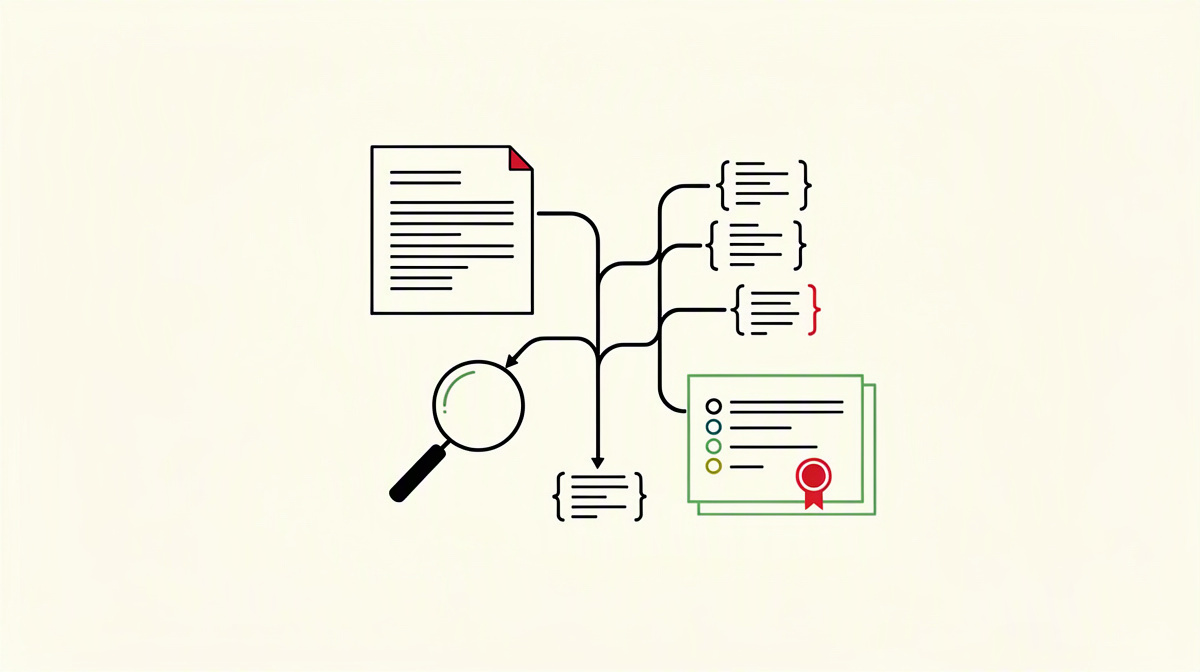
Ein Git-Repository zeigt mehr als den aktuellen Stand eines Projekts. Es dokumentiert auch, wie Änderungen über die Zeit entstanden sind. Genau das macht Repositorys für Remote Hiring interessant: Nicht nur das Ergebnis wird sichtbar, sondern der Weg dorthin.
Dabei können verschiedene Spuren relevant sein:
- Commit-Historien
- Änderungsrhythmen
- die Struktur einzelner Beiträge
- die Verteilung von Änderungen über Zeit und Bereiche des Codes
Solche Signale erlauben Rückschlüsse darauf, wie jemand arbeitet und welchen Anteil eine Person an konkreten Ergebnissen hatte. Entscheidend ist dabei nicht ein einzelner Commit, sondern das Muster, das sich aus vielen Änderungen ergibt.
An dieser Stelle setzt Stage A an: der Ghostwriter Detector. Er analysiert die .git-Historie forensisch. Geprüft wird,
- wer Commits verfasst hat,
- ob Code in großen Blöcken abgeladen wurde,
- und welcher Impact Score aus der Historie abgeleitet werden kann.
Diese Sicht ist für verteilte Einstellungen besonders nützlich. Wenn Unternehmen Kandidaten nicht im täglichen Arbeitskontext erleben, hilft die Historie dabei, Eigenleistung von bloßer Darstellung besser zu unterscheiden, ohne sich nur auf Aussagen im Gespräch zu verlassen. Wer Entwicklung glaubwürdig einordnen will, braucht deshalb belastbare Spuren aus realer Arbeit statt nur eine gute Zusammenfassung davon.
Wichtig ist auch hier die Einordnung: Ausgewertet werden Muster in der Historie, nicht vorschnelle Einzelbeobachtungen. Ein isolierter Commit sagt wenig. Erst über mehrere Beiträge hinweg wird sichtbar, ob Arbeit konsistent, nachvollziehbar und tatsächlich selbst geleistet wirkt.
Ergänzend können auch benachbarte Artefakte hilfreich sein. Wer Zusammenarbeit im Code-Kontext genauer verstehen möchte, kann etwa Pull Requests genauer lesen. Auch Issues, Beschreibungen und Übergaben können zusätzliche Hinweise geben, wenn technische Arbeit im Teamkontext bewertet werden soll.
Sicherheit, Qualität und Sorgfalt ohne Live-Coding prüfen
Bei Remote-Einstellungen reicht es nicht, nur zu klären, ob jemand funktionierenden Code schreiben kann. Ebenso wichtig ist, wie im Projektalltag mit Risiken, Wartbarkeit und technischen Schutzmechanismen umgegangen wird. Gerade in verteilten Teams zeigt sich Sorgfalt oft nicht in einer einzelnen Antwort, sondern in den Spuren, die reale Arbeit hinterlässt.
Dafür betrachtet Stage B den Safety Check. Er scannt ein Repository auf vier Punkte:
- geleakte Secrets
- bekannte Schwachstellen in Dependencies
- Testabdeckung
- den Tech Stack
Diese vier Blickwinkel sind für Unternehmen relevant, weil sie sichtbar machen, ob grundlegende Sicherheits- und Qualitätsfragen in echter Entwicklungsarbeit mitgedacht wurden. Wer sauber arbeitet, hinterlässt oft nicht nur Features, sondern auch Hinweise darauf, dass Risiken erkannt und begrenzt wurden.
Testabdeckung ist dabei kein vollständiges Qualitätsurteil. Sie sagt nicht allein, ob Code gut entworfen, verständlich oder robust ist. Als Kontextfaktor ist sie dennoch nützlich, weil sie helfen kann einzuordnen, wie ernsthaft Absicherung im Alltag betrieben wird.
Der Blick auf Dependencies und bekannte Schwachstellen ist besonders bei Remote Hiring wichtig. In verteilten Teams fallen riskante Altlasten häufig erst später auf, wenn Übergaben bereits stattgefunden haben oder Verantwortung über mehrere Personen verteilt ist. Früh sichtbare Spuren solcher Risiken helfen deshalb bei der Einordnung technischer Sorgfalt.
Das ergänzt Interviewwissen sinnvoll. Jemand kann Sicherheitsbegriffe korrekt erklären oder über Prompt Engineering für Entwickler reflektiert sprechen und trotzdem im Repository unsaubere Muster hinterlassen. Umgekehrt deuten oft schon kleine Routinen auf Verantwortungsbewusstsein hin, etwa lokale Schutzmechanismen, konsistente Checks oder Sorgfalt vor dem Commit.
Aus Einzelsignalen wird ein prüfbares Gesamturteil
Nach Historie, Sicherheitsmerkmalen und Qualitätsindikatoren folgt in Stage C die verdichtete Einordnung. Dafür bewertet ein Panel aus fünf AI-Expert-Personas die Ergebnisse aus den vorherigen Stufen. Die fünf Perspektiven sind:
- Tech Lead
- Security
- Performance
- Architect
- Craftsman
Wichtig ist: Diese Personas liefern keine fünf voneinander losgelösten Endurteile. Sie kommen zu einem gemeinsamen Consensus Verdict. Dieses Verdict erscheint zusammen mit einem Confidence Score und sollte deshalb nicht als absolute Gewissheit gelesen werden, sondern als dokumentierte Einschätzung auf Basis der zuvor geprüften Signale.
Für Unternehmen ist diese Form nützlich, weil sie technische Komplexität verdichtet, ohne die Herkunft der Einschätzung zu verdecken. Die Bewertung steht nicht losgelöst im Raum, sondern baut auf nachvollziehbaren Spuren aus Repository, Sicherheitsprüfung und Codekontext auf. Wer die Arbeitsumgebung eines Kandidaten nur aus der Ferne beurteilen kann, erhält damit ein kompakteres Bild, das sich bei Bedarf vertiefen lässt.
Bei der Verifikation sieht ein Unternehmen das Urteil statt der Rohdaten. Wenn mehr Kontext nötig ist, kann zusätzlich der vollständige Audit Log gelesen werden. So lassen sich Entscheidungen auf dokumentierte Signale stützen, ohne dass vertrauliche Rohdaten breit geteilt werden müssen.
Gerade im Remote Hiring ist das ein praktischer Vorteil: Auswahlprozesse können auf prüfbaren Hinweisen beruhen, auch wenn direkte Einblicke in die tägliche Zusammenarbeit fehlen. Wer die Methodik der Proof Engine genauer verstehen möchte, kann dort tiefer einsteigen. Ergänzend können auch Spuren im Issue Tracker helfen, Entwicklerarbeit im Ablauf eines Projekts besser einzuordnen.
Wie Verifikation in der Praxis mit verteilten Teams funktioniert
Das Ergebnis der Prüfung wird als W3C Verifiable Credential via did:web im Wallet des Entwicklers gespeichert. Der Nachweis liegt damit nicht bei einer Plattform oder im Postfach eines Recruiters, sondern beim Entwickler selbst.
Das ist für verteilte Prozesse wichtig, weil der Nachweis digital verfügbar bleibt und nicht persönlich übergeben werden muss. Ein Unternehmen stößt die Verifikation dann an, wenn sie im Einstellungsprozess gebraucht wird. Dabei sieht es das Verdict statt der Rohdaten. Wer mehr Kontext braucht, kann den vollständigen Audit Log lesen, ohne dass der gesamte technische Rohbestand breit geteilt werden muss.
In der Praxis passt dieses Modell gut zu Remote Hiring, weil es mit klaren Rollen arbeitet:
- Entwickler halten das Credential im eigenen Wallet und besitzen damit den Nachweis.
- Unternehmen prüfen diesen Nachweis bei Bedarf.
- Die Verifikation bleibt selektiv und auf das Urteil ausgerichtet.
Für Entwickler ist das Repo-Audit kostenlos; mehr dazu steht auf der Seite für Entwickler. Unternehmen zahlen pro Verifikation, ohne Abo-Modell. Wie sich die Credential-Prüfung im Prozess einordnen lässt, zeigt die Seite für Unternehmen; das Modell selbst wird auf der Preise-Seite erläutert.
Häufige Fragen zur Prüfung von Remote-Entwicklern
Reicht ein technisches Interview nicht aus, um Remote-Entwickler zu beurteilen?
Nicht immer. Ein technisches Interview kann zeigen, wie jemand denkt, erklärt und Prioritäten setzt. Für Remote Hiring ist das hilfreich, aber es bildet reale Entwicklerarbeit nur teilweise ab.
Entscheidend ist oft auch,
- wie Arbeit tatsächlich entstanden ist,
- ob Beiträge nachvollziehbar wirken,
- wie sorgfältig mit Risiken umgegangen wurde,
- und welche Muster sich über Zeit zeigen.
Gerade bei verteilten Teams ist diese zusätzliche Ebene wichtig, weil der direkte Alltagseindruck fehlt.
Warum ist ein Git-Repository für die Bewertung hilfreicher als ein CV?
Ein CV beschreibt Stationen und Selbstangaben. Ein Git-Repository zeigt dagegen Spuren echter Arbeit. Sichtbar werden nicht nur Ergebnisse, sondern auch deren Entstehung.
Für die Einordnung kann das hilfreicher sein, weil sich dort unter anderem erkennen lässt,
- wer Commits verfasst hat,
- ob Code in großen Blöcken abgeladen wurde,
- welcher Impact Score aus der Historie abgeleitet wird,
- und ob sich Hinweise auf Testabdeckung, bekannte Schwachstellen in Dependencies, geleakte Secrets und den Tech Stack finden.
Das ersetzt den Lebenslauf nicht vollständig, liefert aber oft die konkreteren technischen Signale.
Sieht ein Unternehmen bei der Verifikation den gesamten Quellcode?
Nein. Bei der Verifikation sieht ein Unternehmen das Verdict statt der Rohdaten. Zusätzlich kann der vollständige Audit Log gelesen werden, um die Einschätzung nachzuvollziehen. Die Verifikation ist damit selektiv: relevant ist das prüfbare Ergebnis, nicht die breite Weitergabe des gesamten Rohbestands.
Ist das Ergebnis der Prüfung ein sicheres Ja-oder-Nein-Urteil?
Nein. Das Ergebnis ist ein Consensus Verdict eines Panels aus fünf AI-Expert-Personas: Tech Lead, Security, Performance, Architect und Craftsman. Dieses Verdict kommt mit einem Confidence Score.
Darum sollte es nicht als absolute Gewissheit verstanden werden. Sinnvoller ist es als dokumentierte, nachvollziehbare Einschätzung auf Basis realer Repository-Signale.
Fazit: Remote-Kompetenz zeigt sich am ehesten in echter Arbeit
Wer Remote-Entwickler einstellt, fährt meist besser, wenn überprüfbare Arbeit stärker zählt als reine Selbstdarstellung. Gespräche, Unterlagen und Referenzen bleiben hilfreich. Für die technische Einordnung tragen belastbare Arbeitsspuren jedoch oft mehr.
Ein aussagekräftigeres Bild entsteht, wenn mehrere Ebenen zusammenkommen:
- die Git-Historie als Spur tatsächlicher Beiträge
- Sicherheits- und Qualitätsmerkmale aus dem Repository
- ein dokumentiertes Gesamturteil mit Confidence Score
Gerade in verteilten Teams ist das hilfreich, weil Nachweise digital, selektiv und nachvollziehbar geprüft werden können. Unternehmen sehen bei der Verifikation das Verdict statt der Rohdaten und können den Audit Log zur Einordnung lesen.
Pragmatisch betrachtet gilt: Gute Remote-Auswahl darf Intuition behalten. Sie sollte ihre Entscheidung aber nicht mit Bauchgefühl beginnen, sondern mit Evidenz.