Wer Entwickler einstellt, kann sich nicht allein auf CV, Portfolio, Intervieweindruck oder Coding-Session verlassen. Darstellung und tatsächliche Arbeitsleistung fallen nicht immer zusammen. Bewerbungsbetrug in der Softwareentwicklung beginnt schon bei geschönten Profilen, reicht über fremde Hilfe bei Aufgaben bis zu Arbeitsproben, bei denen Urheberschaft, Verantwortung und Entwicklungstiefe unklar bleiben. Für Recruiter und HR besteht die Aufgabe deshalb nicht nur darin, Täuschung zu erkennen, sondern faire, wiederholbare und nachvollziehbare Prüfungen aufzusetzen. Belastbarer wird die Beurteilung, wenn neben Selbstaussagen auch echte Entwicklerarbeit betrachtet wird — samt ihrer Spuren in Repositories. Genau an diesem Punkt setzen kostenlose Repo-Audits für Entwickler, Verifikation für Unternehmen und die Methodik der Proof Engine an; das Modell dahinter erklärt auch die Preisübersicht.
Wie Bewerbungsbetrug bei Entwicklern heute aussieht
Bewerbungsbetrug im Entwicklerbereich ist oft weniger spektakulär als eine komplett erfundene Vita. Häufiger sind Mischformen: Profile werden stark überhöht, Stationen klingen verantwortlicher als sie waren, Referenzen werden unscharf übernommen oder Demo-Repositories so vorbereitet, dass sie nach mehr eigener Leistung aussehen, als tatsächlich dahintersteht. Dazu kommt Unterstützung durch Dritte in Interviews oder bei Take-Home-Tests.
Typische Muster sind zum Beispiel:
- Erfahrungen mit Frameworks oder Architekturen werden größer dargestellt als die eigene Rolle es hergibt.
- Repositorys dienen als Schaufenster, obwohl Entstehung, Pflege und Verantwortung unklar bleiben.
- Aufgaben im Bewerbungsprozess werden mit externer Hilfe gelöst, ohne das offen zu machen.
- Fremder oder übernommener Code wird so präsentiert, als sei er die eigene Arbeit; woran das auffallen kann, zeigt der Leitfaden zu fremdem Code.
Gerade in der Softwareentwicklung kann ein überzeugender Auftritt solche Punkte verdecken. Wer Fachbegriffe sicher benutzt, bekannte Tools nennt und Projekte sauber präsentiert, wirkt schnell plausibel. Das sagt aber noch wenig darüber aus, wie tief jemand wirklich im Code gearbeitet, Änderungen verantwortet oder technische Entscheidungen getragen hat.
Remote-Prozesse verstärken das Problem. Wenn Prüfung, Gespräch und Aufgabe nur digital stattfinden, wird die Einordnung von Eigenständigkeit schwieriger. Mehr dazu findet sich bei Remote-Prozessen im Hiring.
Wichtig ist die Abgrenzung: Recherche, Dokumentation, übliche Tools und auch KI-Assistenz sind nicht automatisch problematisch. Kritisch wird es dort, wo Leistung, Urheberschaft oder Verantwortungsanteil falsch dargestellt werden. Für die Praxis lohnt deshalb der Blick auf Warnzeichen in Pull Requests, bei Ownership und bei KI-gestützter Arbeit, ohne aus einem einzelnen Signal schon Gewissheit abzuleiten.
Warum CV, Interview und Coding-Test oft nicht genügen
Ein CV ist im Hiring ein nützliches Dokument, aber nur ein schwaches Signal. Er verdichtet Stationen, Rollen und Technologien zu einer Selbstdarstellung. Was darin meist fehlt, ist die belastbare Antwort auf andere Fragen: Wie arbeitet jemand tatsächlich im Code? Wie geht die Person mit Änderungen, Fehlern und Altlasten um? Und an welchen Stellen hat sie technische Entscheidungen wirklich mitgetragen statt sie nur mitzubenennen?
Auch Interviews haben klare Grenzen. Sie zeigen, ob jemand Fachsprache beherrscht, Zusammenhänge erklären kann und im Gespräch strukturiert wirkt. Das ist relevant, aber es bleibt eine Momentaufnahme. Ob jemand über Wochen oder Monate konsistent entwickelt, Probleme sauber eingrenzt und Verantwortung in einem laufenden Projekt übernimmt, lässt sich daraus nur bedingt ableiten.
Ähnlich ist es bei Take-Home-Tests und Live-Aufgaben. Sie können vorbereitet, beeinflusst oder mit externer Hilfe bearbeitet werden. Außerdem bilden sie oft eine künstliche Situation ab:
- klar abgegrenzte Aufgabe
- wenig historischer Kontext
- kaum gewachsene Abhängigkeiten
- selten echter Wartungsdruck
Genau deshalb sagt ein einzelnes Code-Snippet oder ein GitHub-Link oft weniger aus, als es zunächst scheint. Ohne Verlauf fehlt der Zusammenhang. Aussagekräftiger werden Beiträge erst dann, wenn man Änderungen, Iterationen, Diskussionen und die technischen Folgen von Entscheidungen betrachtet. Wer tiefer einsteigen will, findet in der technischen Bewertung von Entwicklerarbeit einen passenden Rahmen.
Hinzu kommt ein wichtiger Unterschied: Können ist nicht dasselbe wie Ownership. Jemand kann ein Konzept, ein Pattern oder eine Implementierung schlüssig erklären, ohne sie selbst aufgebaut, weiterentwickelt oder langfristig verantwortet zu haben. Hinweise auf diese Differenz liefern oft Pull Requests und Review-Verlauf, der Blick in den Issue Tracker und die Frage nach Verantwortung und Ownership.
Woran sich echte Entwicklerarbeit belastbarer erkennen lässt
Ein belastbarerer Blick entsteht oft dann, wenn sich die Prüfung vom Gesagten zum Gemachten verschiebt. Statt vor allem Aussagen über Projekte, Rollen und Verantwortung zu bewerten, lohnt sich der Blick auf die Spuren realer Arbeit. Besonders aufschlussreich ist dabei die Versionshistorie eines Repositories.
Dort zeigt sich mehr als nur ein Endergebnis. Commits, Änderungsrhythmus, Zwischenstände und der Zusammenhang einzelner Beiträge geben Hinweise darauf, wer tatsächlich gearbeitet hat, wie kontinuierlich entwickelt wurde und ob Beiträge in einen nachvollziehbaren Entwicklungsverlauf eingebettet sind. Nicht jeder Commit ist dabei gleich aussagekräftig, aber im Muster entsteht oft ein klareres Bild als durch ein isoliertes Projektbeispiel.
Allgemein nachvollziehbare forensische Signale sind zum Beispiel:
- unplausible Autorenschaft in der Historie
- große Code-Dumps ohne erkennbare Entwicklungsschritte
- Änderungen, die kaum mit erkennbarer Verantwortung verbunden sind
- Beiträge, deren Verlauf nicht zum behaupteten Anteil an der Arbeit passt
Wichtig ist außerdem: Funktionalität allein reicht als Maßstab nicht aus. Auch Sicherheitsaspekte, eingesetzte Abhängigkeiten, Testabdeckung und die erkennbare technische Umgebung sagen etwas darüber aus, wie jemand arbeitet und wie reif die Arbeitsweise in einem Projekt wirkt. Wer sich tiefer mit fremdem Code und seinen Spuren oder mit der Bewertung realer Entwicklerarbeit befassen will, findet dort eine sinnvolle Vertiefung.
Aussagekräftiger wird die Einordnung meist dann, wenn mehrere Blickwinkel zusammenkommen: Technik, Sicherheit, Performance, Architektur und handwerkliche Qualität ergänzen sich. So entsteht eher eine ausgewogene Einschätzung als durch ein einzelnes Urteil oder nur ein starkes Signal. Wie ein solcher Prüfpfad aufgebaut sein kann, beschreibt die Methodenseite im Detail.
Trotzdem bleibt die Beurteilung eine Wahrscheinlichkeitsaussage. Auch eine gute Prüfung liefert kein absolutes Wissen, sondern ein nachvollziehbares Urteil mit Unsicherheit.
Wie Acquispect Bewerbungsangaben mit Arbeitsnachweisen abgleicht
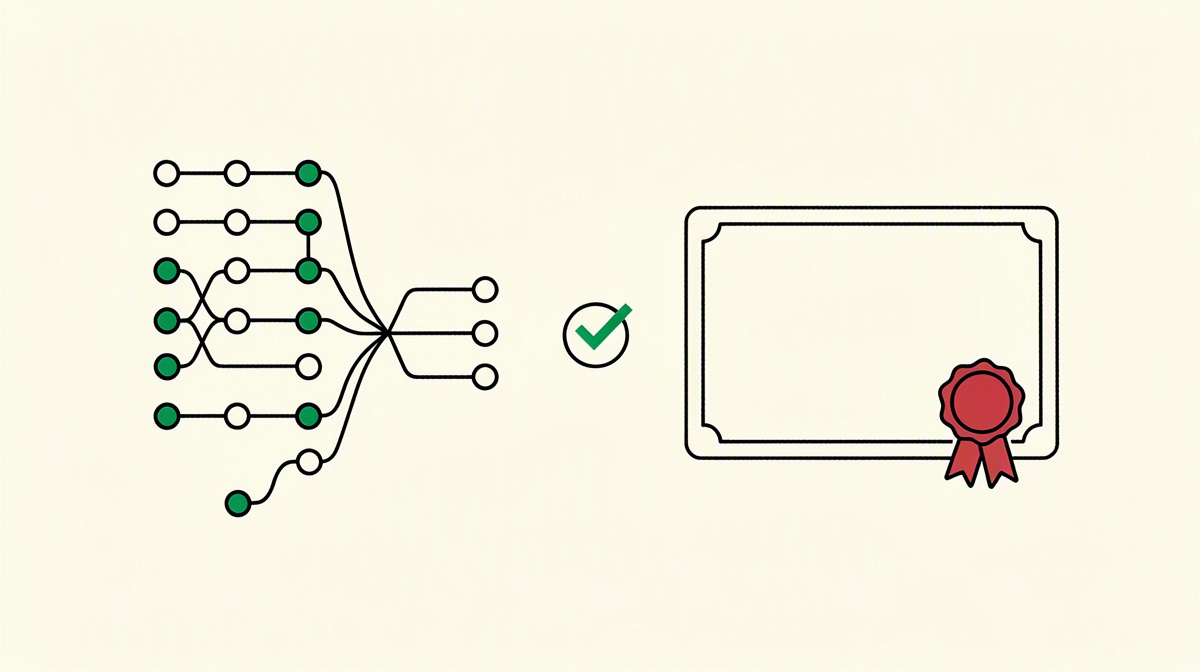
Acquispect setzt an einer anderen Stelle an als klassische Bewerbungsunterlagen. Statt primär den Lebenslauf zu bewerten, lassen Entwickler ihr Git-Repository auditieren und erhalten daraus einen prüfbaren Nachweis. Für Recruiting und HR entsteht damit ein zusätzlicher Blick auf reale Arbeitsspuren — also auf das, was sich im Entwicklungsverlauf tatsächlich nachvollziehen lässt.
Der Prüfpfad besteht aus drei Stufen:
Stage A: Ghostwriter Detector Hier wird die .git-Historie forensisch analysiert. Geprüft wird, wer Commits verfasst hat, ob Code möglicherweise bulkweise in ein Repository eingebracht wurde und wie der Beitrag über einen Impact Score eingeordnet wird. Es geht also nicht nur darum, ob Code vorhanden ist, sondern ob seine Entstehung und Zuschreibung konsistent wirken.
Stage B: Safety Check In dieser Stufe wird auf geleakte Secrets, bekannte Schwachstellen in Abhängigkeiten, Test Coverage und die verwendete Tech Stack geschaut. Damit fließen neben Urheberschaft und Verlauf auch Signale zur technischen Sorgfalt und zum Sicherheitsniveau in die Beurteilung ein.
Stage C: Panel aus fünf AI-Experten-Personas Die Perspektiven Tech Lead, Security, Performance, Architect und Craftsman kommen zu einem gemeinsamen Verdict mit Confidence Score. Das Ergebnis ist damit keine absolute Gewissheit, sondern eine nachvollziehbare Einschätzung mit ausgewiesener Unsicherheit.
Wichtig für Personalabteilungen: Das Resultat ist keine rohe Datensammlung für Unternehmen. Verifiziert wird das Verdict, nicht das gesamte Repository im Klartext. Der Nachweis wird als manipulationssicheres W3C Verifiable Credential über did:web im Wallet des Entwicklers versiegelt; der Entwickler besitzt ihn selbst.
Wenn ein Unternehmen den Nachweis prüfen möchte, geschieht das selektiv und bei Bedarf. Es sieht das Verdict und kann den vollständigen Audit Log zur Einordnung lesen, ohne pauschal auf alle Rohdaten zugreifen zu müssen. Gerade wenn Teams ein Angebot vergleichen, hilft ein solcher Prüfpfad dabei, Aussagen und Arbeitsnachweise sauberer auseinanderzuhalten.
Für HR und Recruiting entsteht so ein zusätzlicher, nachvollziehbarer Schritt zwischen Selbstaussage und technischer Detailprüfung.
Häufige Fragen aus Recruiting und Personalabteilung
Ersetzt ein Repository-Audit das technische Interview?
Nein. Ein Repository-Audit ist kein Ersatz für das technische Interview, sondern ein zusätzlicher Prüfpfad. Das Interview bleibt wichtig, um Kommunikation, Entscheidungslogik und Zusammenarbeit einzuordnen. Das Audit ergänzt diesen Eindruck um überprüfbare Signale aus realer Entwicklerarbeit.
Praktisch heißt das:
- Interview und Fachgespräch zeigen, wie jemand denkt und erklärt.
- Das Audit zeigt, welche Spuren die Arbeit im Repository hinterlässt.
- Zusammen entsteht ein vollständigeres Bild als aus nur einem Verfahren.
Sieht unser Unternehmen bei der Verifikation den kompletten Quellcode?
Nein. Bei der Verifikation sieht ein Unternehmen das Verdict, nicht die Rohdaten des gesamten Repositorys. Der Nachweis wird als W3C Verifiable Credential über did:web im Wallet des Entwicklers versiegelt und vom Entwickler selbst gehalten.
Die Verifikation ist selektiv. Das bedeutet: Das Unternehmen prüft den Nachweis bei Bedarf, sieht das Verdict und kann den vollständigen Audit Log zur Einordnung lesen. Es erhält dabei nicht pauschal Zugriff auf den kompletten Quellcode.
Wie verbindlich ist ein Verdict mit Confidence Score für eine Einstellungsentscheidung?
Ein Verdict mit Confidence Score ist keine absolute Aussage und ersetzt keine Einstellungsentscheidung. Es ist ein nachvollziehbares Urteil mit ausgewiesener Unsicherheit. Für Recruiting und HR ist das vor allem als zusätzliches Signal nützlich.
Sinnvoll ist, das Ergebnis so einzuordnen:
- als Grundlage für Rückfragen
- als Ergänzung zu Interview und Referenzen
- als Hilfe, Selbstaussagen mit Arbeitsnachweisen abzugleichen
Wer bezahlt das Audit und wie funktioniert das Modell ohne Abonnement?
Für Entwickler ist das Audit kostenlos. Unternehmen zahlen pro Verifikation. Ein Abonnement ist dafür nicht nötig; es zahlt der Verifier. Für größere Anforderungen gibt es ein Enterprise-Angebot auf Anfrage.
Damit bleibt das Modell getrennt:
- Entwickler holen sich den Nachweis ohne Kosten.
- Unternehmen bezahlen dann, wenn sie einen Nachweis prüfen möchten.
Fazit: Weniger Behauptungen, mehr überprüfbare Arbeit
Bewerbungsbetrug bei Entwicklern ist schwer allein über Unterlagen, Gespräche und Tests zu erkennen. Vieles davon lässt sich gut vorbereiten, inszenieren oder mit fremder Hilfe stützen. Gerade deshalb wird Auswahl belastbarer, wenn nicht nur Aussagen geprüft werden, sondern nachvollziehbare Spuren echter Entwicklungsarbeit.
Hilfreich sind dabei vor allem Signale aus dem tatsächlichen Arbeitsverlauf:
- Repository-Historie und Autorenschaft
- Safety Checks auf Secrets, bekannte Schwachstellen, Test Coverage und Tech Stack
- eine AI-Gesamtbewertung aus 5 Perspektiven mit Confidence Score
Acquispect ordnet genau diesen Prüfpfad als zusätzlichen Nachweis ein: nicht als Ersatz für Interview und fachliche Bewertung, sondern als evidenzbasierte Ergänzung. Für Recruiting und HR kann das helfen, Entscheidungen nachvollziehbarer zu machen, ohne aus einem einzelnen Signal Gewissheit abzuleiten.